שתי פרצות אבטחה חמורות התגלו ב- PHP, שפת תכנות שעליה מבוססים אתרים רבים, בהם אתרי WordPress ו- Drupal. אתמול (21 באוקטובר), שוחררו עדכוני אבטחה שנועדו לתקן את הפרצות, אך מומחי אבטחה הזהירו כי האקרים עלולים להתחיל לנצל אותן למתקפות נרחבות זמן קצר לאחר פרסום התיקונים.
בעקבות גילוי הפרצות, קרן PHP Foundation, שאחראית על קידום ופיתוח שפת התכנות, שחררה תיקוני אבטחה דחופים. כעת, לאחר שהעדכונים שוחררו, מנהלי אתרים המשתמשים ב- PHP צריכים להתקין אותם כדי לצמצם את הסיכון לפגיעה באתרים שלהם.
לפי הודעה שהקרן פרסמה ברשת X, שתי החולשות קיבלו ציון חומרה של 9.2 מתוך 10, כלומר מדובר בפרצות מסוכנות שעלולות לאפשר להאקרים לפגוע באתרים ושרתים. הקרן שחררה את עדכוני האבטחה כבר אתמול וקראה למנהלי האתרים להתקין אותם.
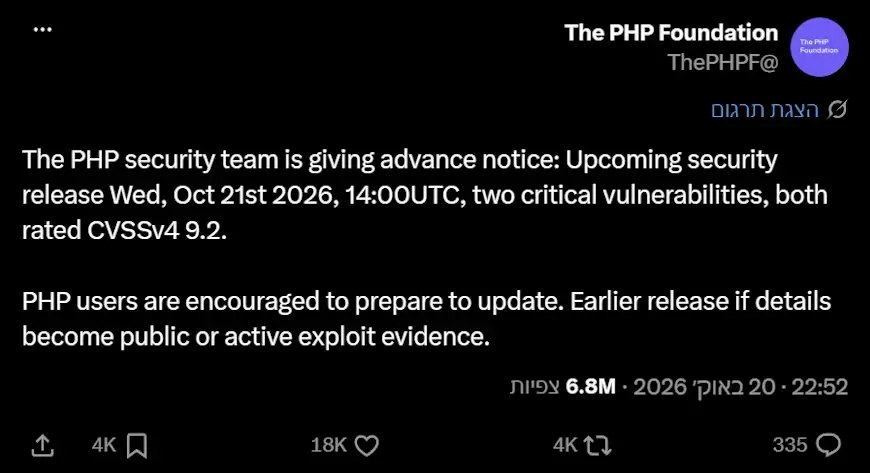
פרצות אבטחה שמעמידות אתרים בסכנה מיידית
מה שמדאיג במיוחד הוא הדיווח על כלי בשם PHP2Shell, שמסוגל להריץ קוד על שרתים שמפעילים אתרים. לפי הדיווח, הכלי הצליח לעשות זאת גם באתרים שמשתמשים בגרסאות העדכניות של WordPress, MediaWiki, Symfony ו- Drupal. המשמעות היא שגם אתרים שעושים שימוש במערכות הללו עלולים להיות בסיכון.
חברת האבטחה watchTowr טוענת שהפרצה כבר קיימת ומשפיעה על כל גרסאות PHP מאז 2004. עם זאת, החברה מציינת שעדיין לא אומת הדיווח שלפיו האקרים יכולים להריץ קוד זדוני משלהם על השרת ולהשתלט עליו.
החשש אינו מסתכם בעצם גילוי החולשות. חברת האבטחה Sansec מעריכה כי מתקפות המוניות עלולות להתחיל תוך 15 דקות בלבד מממועד פרסום התיקונים. במצב כזה, מנהלי אתרים יצטרכו לפעול במהירות כדי להתקין את העדכונים ולהגן על השרתים שלהם. התהליך עשוי לגרום גם להשבתה זמנית של חלק מהאתרים המבוססים על PHP, בזמן שהמנהלים יטמיעו את התיקונים הנדרשים.