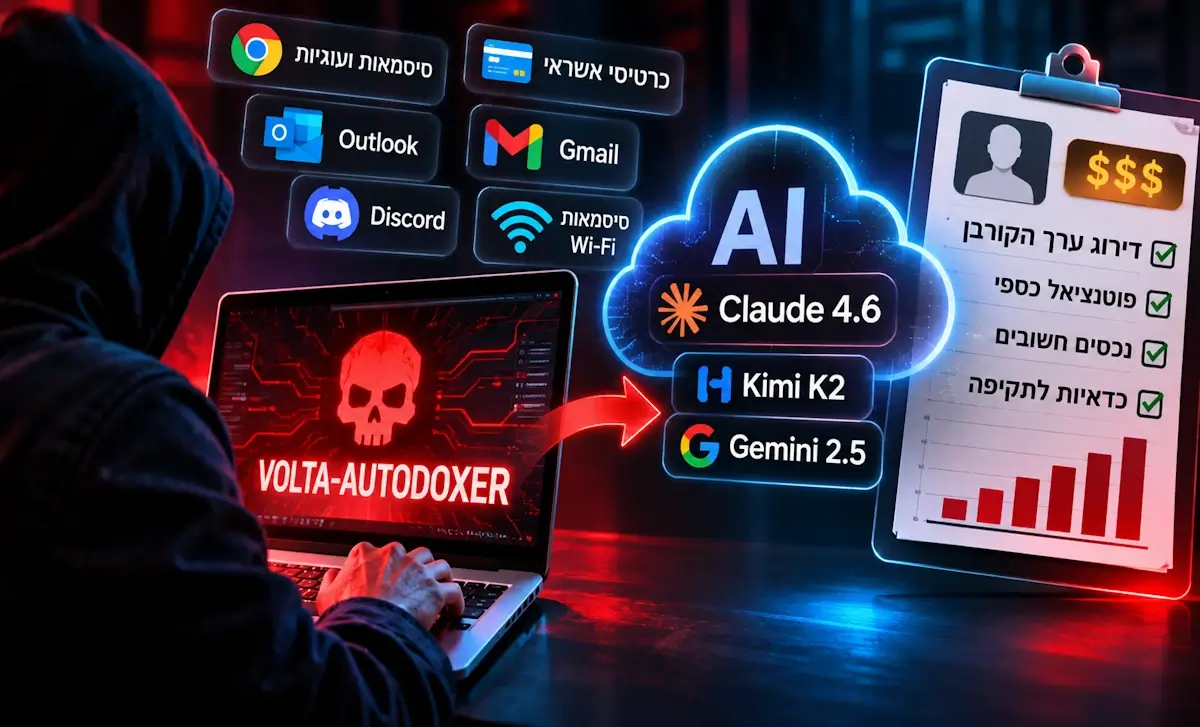
חוקרי Cisco Talos חשפו נוזקה חדשה ל- Windows בשם VOLTA-AUTODOXER, שלא מסתפקת רק בגניבת סיסמאות ומידע אישי מהמחשב. היא אוספת פרטים על הקורבן, שולחת אותם למודל AI ומבקשת ממנו להעריך אילו נכסים שלו שווים הכי הרבה כסף. אחרי שהיא מסיימת את העבודה, הנוזקה מוחקת את עצמה מהמחשב.
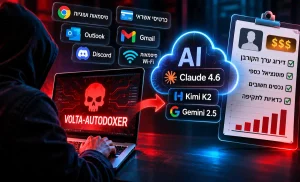
הנוזקה שייכת לסוג של תוכנות זדוניות שנקראות Infostealer, שכל המטרה שלהן היא לגנוב מידע ממחשבי הקורבנות. VOLTA-AUTODOXER מנסה לאסוף כמעט כל פרט שיכול לעזור לתוקפים: סיסמאות ופרטי כרטיסי אשראי ששמורים בדפדפן, מידע מחשבונות הדואר האלקטרוני באאוטלוק (Outlook) ו- Thunderbird, חשבונות רובלוקס (Roblox), טוקנים שמעניקים גישה לשירותים של מיקרוסופט וצילומי מסך מהמחשב. בנוסף, היא גם מחפשת קבצים שמשמשים לחיבור מאובטח לשרתים, הגדרות של שירותי ענן, סיסמאות WiFi ששמורות במחשב, ומנסה גם לפרוץ לארנקי קריפטו כדי לבדוק אם ניתן לגנוב מהם מטבעות דיגיטליים.
אבל גניבת המידע היא רק השלב הראשון. VOLTA-AUTODOXER בונה פרופיל מפורט של הקורבן, הכולל בין השאר מיקום וכתובת מגורים, מקום עבודה, שנת לידה משוערת וארבע הספרות האחרונות של כרטיסי אשראי.
מדרגת את הקורבנות לפי פוטנציאל הרווח
לפי המחקר של Cisco Talos, הנוזקה משתמשת גם בחשבונות שנגנבו כדי להשלים את הפרופיל. היא מחפשת מידע בג'ימייל (Gmail), בקבלות משירותים כמו אמזון (Amazon), פייפאל (PayPal), Walmart ו- Uber Eats, כדי לאמת כתובות ופרטים אישיים. בנוסף, היא משתמשת בטוקן של דיסקורד (Discord) כדי לאסוף מידע נוסף.
אחרי שהיא אוספת את כל המידע והפרטים, היא שולחת אותם דרך שירות בשם OpenRouter למודל AI. כברירת מחדל, היא משתמשת ב- Claude Opus 4.6 של אנת'רופיק (Anthropic) ומבקשת ממנו לפעול כמו חוקר מודיעין, שינתח עבורה את המידע שנגנב ויעריך אילו פרטים וחשבונות יכולים להכניס לתוקפים הכי הרבה כסף.
אם מודל ה- AI מסרב לנתח את המידע, הנוזקה לא מוותרת ומנסה להשתמש במודלים אחרים, בהם Kimi K2 של Moonshot ו- Gemini 2.5 Flash של גוגל. אם למפעיל הנוזקה אין מפתח API שמאפשר להתחבר למודלים הללו, היא פשוט מדלגת על שלב ה- AI ושולחת את המידע שנגנב ישירות לערוץ טלגרם שהוגדר לה מראש.
החוקרים מעריכים שהנוזקה נבנתה בצורה כזאת שמאפשרת להאקרים למכור אותה לאנשים אחרים, כשכל לקוח יכול להגדיר ערוץ טלגרם משלו ופרטי גישה לשירותי AI. בנוסף, חלק מהגניבה מתבסס על הפעלה של דפדפן כרום ברקע, בלי לפתוח חלון שהמשתמש רואה. השיטה הזאת עשויה לעזור לנוזקה לעקוף הגנות מסוימות שמצפינות מידע בדפדפן ולגנוב טוקנים שמאפשרים גישה לחשבונות. עם זאת, חסימת ההפעלה של כרום במצב הזה יכולה למנוע את שיטת הגניבה הספציפית, אבל היא לא עוצרת את הנוזקה מלגנוב מידע ופרטים אחרים.